Em 1939, a Inglaterra entrou em guerra contra um inimigo que trocava ordens militares em um código considerado matematicamente impossível de quebrar. O código vinha de uma máquina de aparência inofensiva, parecida com uma máquina de escrever: a Enigma. A história de como ela foi derrotada é, ao mesmo tempo, a origem de boa parte da computação moderna — e tem um detalhe que a maioria dos resumos sobre o assunto deixa de fora.
Esse episódio se conecta com Grace Hopper e o bug real, outro marco da mesma categoria que vale a pena conhecer.
Como a Enigma embaralhava uma mensagem
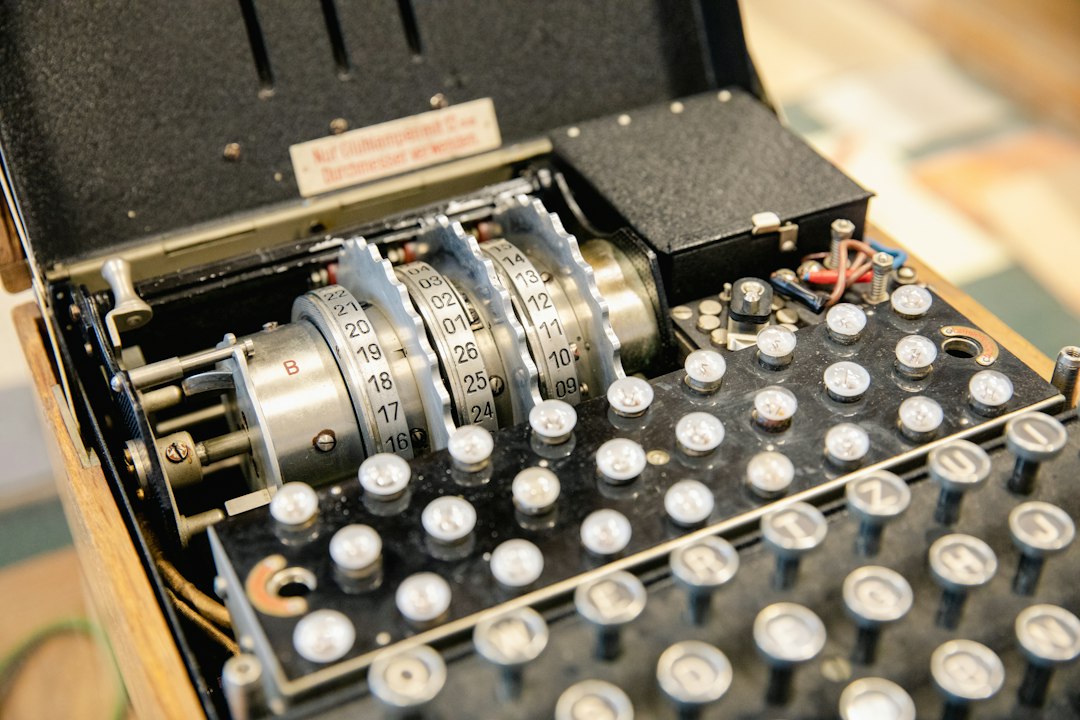
A Enigma usava rotores elétricos que giravam a cada tecla pressionada, trocando cada letra por outra diferente. O operador digitava o texto normal e a máquina devolvia o texto cifrado, letra por letra, em um painel de lâmpadas. Quem recebia a mensagem só conseguia lê-la se tivesse uma máquina igual, ajustada exatamente na mesma posição inicial — a “chave do dia”.
O que tornava o sistema temível não era a ideia em si, mas a escala. Com três ou quatro rotores intercambiáveis, um painel de conexões (plugboard) e milhares de posições possíveis para cada peça, o número de configurações passava de 150 quintilhões. Testar todas na mão, uma por uma, levaria mais tempo do que a guerra toda.

Curiosidade pouco conhecida: a Polônia quebrou a Enigma antes da Inglaterra
A versão mais contada da história começa em Bletchley Park, na Inglaterra, com Alan Turing. Mas o trabalho decisivo começou anos antes, na Polônia:
- Em 1932, o matemático polonês Marian Rejewski já havia reconstruído a lógica interna da Enigma militar, usando pura matemática e uma máquina comercial vazada por espionagem.
- A equipe polonesa (Rejewski, Jerzy Różycki e Henryk Zygalski) chegou a construir sua própria máquina decifradora, a “bomba kryptologiczna” — a bomba criptológica —, batizada assim antes mesmo da Bombe britânica existir.
- Em julho de 1939, com a invasão alemã às portas, os poloneses entregaram todo esse conhecimento (incluindo réplicas da máquina) aos serviços de inteligência francês e britânico, de graça.
Sem esse presente, Turing não teria partido do zero, mas também não teria partido do nada: a base polonesa foi o que deu à equipe britânica tempo para resolver o problema em escala industrial, já que os alemães aumentaram a complexidade da máquina ao longo da guerra.

A Bombe de Turing: a primeira máquina feita para pensar mais rápido que um exército de pessoas
A Bombe, desenhada por Turing com Gordon Welchman, não era um computador no sentido moderno — não guardava programas, não tinha memória. Era um equipamento eletromecânico gigantesco, cheio de tambores girando, dedicado a um único trabalho: testar automaticamente milhares de combinações de rotores por minuto e descartar as que davam contradição lógica.
Isso é exatamente o que separa a Bombe de uma calculadora comum: ela não calculava um resultado, ela eliminava possibilidades em massa até sobrar uma resposta plausível — a mesma lógica, no fundo, usada hoje em buscas automatizadas e força bruta computacional. Bletchley Park chegou a operar mais de 200 dessas máquinas simultaneamente, decifrando mensagens alemãs todos os dias durante anos.
Por que isso importa hoje
O trabalho em Bletchley Park ficou em segredo oficial até 1974 — quase 30 anos depois do fim da guerra. Só então o público soube que aquele esforço ajudou a encurtar o conflito e, no caminho, formou uma geração de engenheiros que levou os mesmos princípios (lógica automatizada, processamento em massa de informação) para os primeiros computadores eletrônicos do pós-guerra.
O legado chega direto à criptografia que qualquer pessoa usa hoje sem perceber: toda vez que um site usa HTTPS ou um aplicativo de mensagens criptografa uma conversa, a ideia por trás é a mesma disputa de Bletchley Park, só que invertida — agora é a defesa, não o ataque, que tenta ficar impossível de quebrar na prática. E o “teste de Turing”, proposto pelo mesmo matemático em 1950, é citado até hoje em qualquer debate sobre inteligência artificial.
A Enigma não caiu para um único gênio trabalhando isolado, por mais que o cinema prefira contar assim. Caiu para uma cadeia de equipes — polonesa, francesa e britânica — que foram passando o problema adiante até ele virar engenharia pura. É esse detalhe, mais do que a máquina em si, que vale lembrar: a maior virada da criptografia do século 20 foi, antes de tudo, um trabalho coletivo.